

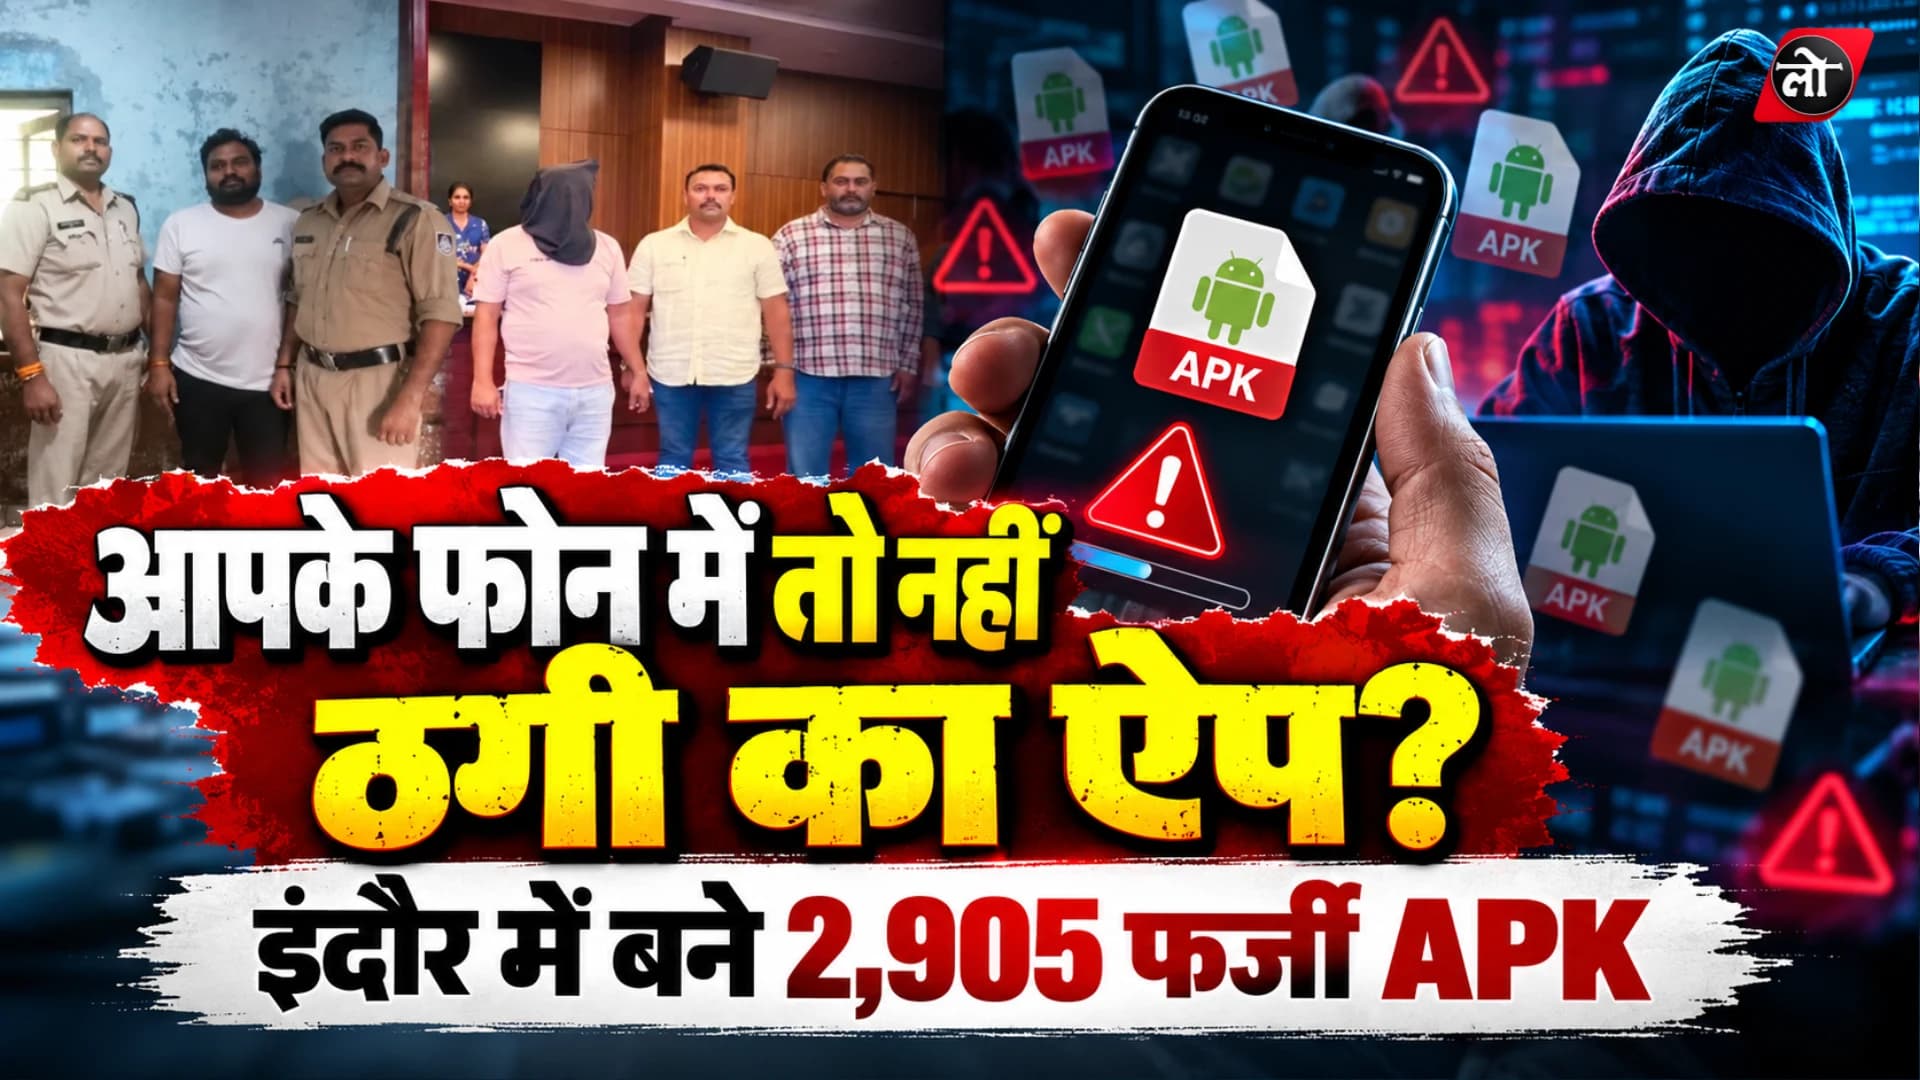
इंदौर में बनते थे ठगी के ऐप: 2,905 फर्जी APK बेचने के आरोपी पंकज गुप्ता गिरफ्तार, 9,673 लोग निशाने पर
मुंबई क्राइम ब्रांच और खजराना थाना पुलिस ने इंदौर से पंकज गुप्ता को गिरफ्तार किया है। पुलिस का दावा है कि वह साइबर ठगों को फर्जी APK फाइलें बनाकर बेचता था। जांच में अब तक 9,673 लोगों को निशाना बनाए जाने और करीब ₹15.75 करोड़ की ठगी सामने आई है।

Audio tools for this article
साइबर ठगी के मामलों में अब तक पुलिस फोन करने वाले ठगों, किराए के बैंक खाते देने वालों और पैसा निकालने वालों तक पहुंचती रही है। इंदौर से सामने आया यह मामला उस कड़ी की ओर इशारा करता है, जो आमतौर पर पर्दे के पीछे रहती है: ठगी का औजार बनाने वाला।
मुंबई क्राइम ब्रांच और खजराना थाना पुलिस की संयुक्त कार्रवाई में पंकज गुप्ता (पिता अवधेश गुप्ता) को गिरफ्तार किया गया है। पुलिस के मुताबिक, वह इंदौर में रहकर साइबर ठग गिरोहों के लिए फर्जी ऐप यानी APK फाइलें तैयार करता था।
आंकड़े जो चौंकाते हैं
मुंबई क्राइम ब्रांच की जांच के आधार पर पुलिस का दावा है:
आरोपी ने करीब 2,905 APK फाइलें ठग गिरोहों को बेचीं
इनके जरिए देशभर में करीब 9,673 लोगों को निशाना बनाया गया
अब तक करीब ₹15.75 करोड़ की ठगी का पता चला है
पुलिस को आशंका है कि असली आंकड़ा इससे ज्यादा हो सकता है। नेटवर्क की पूरी जांच के बाद पीड़ितों की संख्या और रकम बढ़ सकती है।
गेमिंग ऐप से ठगी के औजार तक
पुलिस के अनुसार, आरोपी नागदा का रहने वाला है। उसने इंजीनियरिंग की पढ़ाई बीच में छोड़ दी थी। शुरुआत में वह गेमिंग ऐप बनाने का काम करता था और इसी दौरान उसने APK फाइल बनाना सीखा।
बाद में उसका संपर्क साइबर ठगों से हुआ। आरोप है कि उसने यही तकनीकी जानकारी ठगी के ऐप बनाने में लगा दी। पुलिस का कहना है कि वह करीब तीन साल से यह काम कर रहा था।
आरोपी खुद फोन नहीं करता था
पुलिस के मुताबिक, पंकज सीधे पीड़ितों को फोन नहीं करता था। उसका कथित काम ठगों को ऐसी APK फाइलें देना था, जो सरकारी सेवाओं, बैंकिंग प्रक्रियाओं और वेरिफिकेशन जैसे नामों से तैयार की जाती थीं, ताकि आम आदमी को शक न हो।
जांच में जो नाम सामने आए हैं:
पेंशन कार्ड वेरिफिकेशन
सीनियर सिटीजन कार्ड
RTO चालान
क्रेडिट कार्ड वेरिफिकेशन या अपडेट
KYC और बैंकिंग अपडेट से जुड़े नाम
आरोप है कि इन फाइलों के जरिए लोगों के मोबाइल से संवेदनशील जानकारी हासिल की जाती थी।
ठगी का तरीका: बैंक मैनेजर बनकर फोन
पूछताछ में आरोपी ने ठगी के एक तरीके की जानकारी दी है। ठग खुद को SBI, HDFC या किसी दूसरे बैंक का अधिकारी बताकर फोन करते थे। कहा जाता था कि KYC बंद हो गई है या खाता जल्द बंद हो जाएगा। इसके बाद KYC अपडेट के नाम पर फर्जी लिंक या APK भेजी जाती थी।
कई मामलों में QR कोड का भी इस्तेमाल हुआ। कभी पीड़ित से कहा जाता कि बैलेंस जांचने के लिए QR कोड पर ₹5 भेज दें। जैसे ही वह बताई गई प्रक्रिया पूरी करता, ठग उसके मोबाइल और बैंकिंग जानकारी तक पहुंचने की कोशिश करते। इसके बाद खाते से रकम निकालने या दूसरे खातों में भेजने का सिलसिला शुरू हो जाता था।
अब पुलिस के निशाने पर खरीदने वाले
पुलिस के मुताबिक, जांच अब सिर्फ पंकज तक सीमित नहीं है। जिन गिरोहों ने उससे APK खरीदीं और उनका इस्तेमाल ठगी में किया, पुलिस उनकी तलाश कर रही है। यही इस मामले का सबसे अहम पहलू है, क्योंकि 2,905 फाइलों का हर खरीदार एक अलग ठगी का सिरा हो सकता है।
ऐसी APK से कैसे बचें
WhatsApp या SMS पर आई किसी भी APK फाइल को इंस्टॉल न करें
बैंक KYC के नाम पर आए ऐप या लिंक पर भरोसा न करें
सरकारी सेवाओं के लिए सिर्फ विभाग की आधिकारिक वेबसाइट या अधिकृत ऐप का इस्तेमाल करें
बैंक अधिकारी बनकर फोन आए तो बैंक के आधिकारिक नंबर पर खुद फोन कर पहचान की पुष्टि करें
QR कोड पर पैसे भेजने या अनजान ऐप इंस्टॉल करने से पहले पूरी जांच कर लें
अगर ठगी हो जाए तो तुरंत राष्ट्रीय साइबर हेल्पलाइन 1930 पर शिकायत करें या cybercrime.gov.in पर रिपोर्ट दर्ज कराएं।
क्यों अहम है यह गिरफ्तारी
यह मामला बताता है कि साइबर ठगी अब बंटे हुए काम की तरह चल रही है। ठग को खुद तकनीक आने की जरूरत नहीं। कोई उसे तैयार ऐप दे देता है, कोई बैंक खाते, कोई पैसा निकालने वाला। इंदौर की यह गिरफ्तारी उसी चेन की एक कड़ी तोड़ने का दावा है। असली परीक्षा यह होगी कि पुलिस उन गिरोहों तक पहुंच पाती है या नहीं, जिन्होंने ये ऐप खरीदकर हजारों लोगों को निशाना बनाया।


